Открытый исходный код и теория айсберга
Подумайте на мгновение о дороге, по которой вы ездите каждый день. Вы не задаётесь вопросом, устойчиво ли асфальтовое покрытие, проверяются ли мосты или есть ли ремонтные бригады. Вы просто исходите из того, что дорога исправна и надёжна. Теперь примените ту же пассивную зависимость к 80-90 процентам кода тех программ, которыми пользуется большинство компаний.
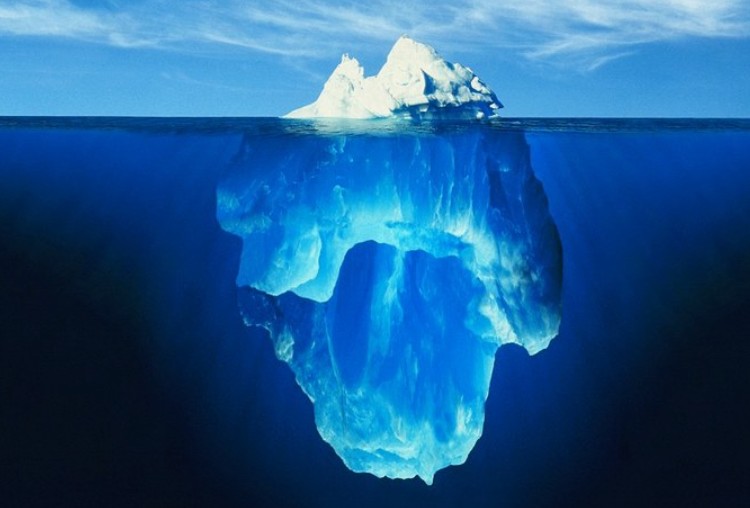
Рассмотрим теорию айсберга (или теорию умолчания) о повествовании в контексте экосистемы открытого исходного кода, который, по сути, находится в открытом доступе: прямые зависимости приложения — это лишь верхушка айсберга, которую пользователь может наблюдать, но основная часть того, что он фактически запускает, скрыта под поверхностью в транзитивных зависимостях. Именно в этом скрытом слое накапливаются риски безопасности, устойчивости и вопрос: «Кто это поддерживает?». Эти проблемы могут быть неявными, пока риски внезапно и громко не дадут о себе знать.
Этот наглядный пример иллюстрирует молчаливое согласие — и огромный системный риск — современных вычислительных систем. Дорогостоящие цифровые инфраструктуры строятся на информационной магистрали, поддерживаемой не департаментом дорожных служб с гарантированным бюджетом, а разрозненной сетью невидимых добровольцев, часто работающих в свободное время. Огромный успех «свободного» и открытого программного обеспечения (FOSS) скрывает опасную истину: техническая долговечность неотделима от здоровья сообщества. Если небольшая часть в этой цепочке ломается, ломается и код.
Чтобы понять, почему управление открытым исходным кодом является фидуциарной обязанностью, необходимо рассмотреть несколько ключевых моментов. Эта «анатомия общей раны» показывает глубокую хрупкость базового программного стека, демонстрируя, что архитектурные сбои в работе общего достояния напрямую приводят к серьёзным измеримым затратам для организаций всех размеров. Неоднократные события были не просто ошибками безопасности — это были кризисы, которые выявили системные недостатки уязвимости системы из-за выгорания разработчиков или при неэффективном управлении с прекращением поддержки. Все они имели серьёзные последствия, обходясь организациям в миллионы рублей на немедленное реагирование и долгосрочное устранение последствий. Кроме паники, многим организациям ещё был нанесён огромный ущерб репутации.
В качестве примеров можно привести следующие инциденты, подчёркивающие три критически важных фактора издержек — безопасность, выгорание и конец трудового стажа — которые требуют перехода к более проактивному управлению:
Heartbleed (2014) — уязвимость безопасности. Этот шок выявил парадокс открытого исходного кода: корпоративная безопасность, обеспечивающая защиту миллиардов в мировой торговле, была построена на мизерном бюджете (в то время OpenSSL поддерживался одним штатным разработчиком). Компании были вынуждены тратить огромное количество времени и денег на экстренное обновление программного обеспечения, замену закрытых ключей и массовый перевыпуск сертификатов.
Shellshock (2014) — окончание управления поддержкой. Уязвимость в Bash, повсеместно распространённая с конца 1980-х годов, доказала, что «просто работающий» устаревший код часто остаётся без должного внимания. Для устранения проблемы потребовались дорогостоящие аудиты систем, существовавших десятилетиями. Это показало, что отсутствие контроля над древней, невидимой инфраструктурой может привести к критичным последствиям.
npm left-pad (2016) — выгорание сопровождающих проекта. Удаление утилиты из 11 строк кода «сломало» интернет на несколько часов, вызвав глобальные сбои сборки для тысяч высоконагруженных профильных проектов. Этот инцидент выявил кошмар микрозависимостей, лишив команды разработчиков критически важного времени и заставив их с болью осознать свою зависимость от тысяч одноцелевых, неподдерживаемых библиотек.
Log4j (2021) — уязвимость безопасности. Этот случай стал окончательным доказательством теории айсберга. Критическая уязвимость удалённого выполнения кода (RCE) была скрыта глубоко во многих коммерческих корпоративных продуктах, парализовав работу ИТ-систем в период рождественских и новогодних праздников. Компании потратили недели и миллионы долларов на ручной поиск каждого экземпляра библиотеки в своих системах, потому что невозможно управлять тем, чего не видишь.
core-js (2023) — выгорание сопровождающего этой библиотеки, которую скачивают миллиарды раз в месяц, столкнулся с финансовым крахом и юридическими проблемами, что вынудило его уйти. Это трагедия общих ресурсов в чистом виде: миллиарды долларов корпоративной ценности извлекаются, в то время как человек, создающий эту ценность, остаётся на грани выживания. А организации сталкиваются с огромными будущими затратами на исправление ситуации, когда эти центральные компоненты теряют своих сопровождающих.
XZ Utils (2024) — уязвимость безопасности/выгорание разработчиков. Этот инцидент доказал, что выгорание разработчиков является вектором для атак, спонсируемых государством. Организация потратила многолетние усилия на создание доверия, дождалась, пока первоначальный, перегруженный работой разработчик выгорит, а затем внедрила сложный бэкдор. Его обнаружение случилось совершенно случайно, из-за скачка задержки в 500 миллисекунд, что предотвратило глобальную катастрофу, которая, вероятно, обошлась бы весьма дорого на устранение последствий утечки и восстановление систем.
На практике эти инциденты показывают, что организациям нужно нечто большее, чем просто организация автоматизированных рабочих мест, уведомления об уязвимостях и реактивные итерации по исправлению ошибок. Вместо этого им необходимы реальные ожидания относительно того, как создаются и поддерживаются критически важные проекты. Суть не в совершенстве. Речь идёт о стремлении к созданию таких систем, которые позволят потребителям оценивать риски, а разработчикам — расставлять приоритеты в улучшениях, способных ощутимо снизить последующий вред.
Признание OpenSource в качестве критической инфраструктуры заставляет столкнуться с фундаментальным недостатком современной разработки ПО: отсутствием структурных механизмов для обеспечения общей ответственности и классической проблемой общественных благ, когда все получают выгоду, но никто не хочет платить за их поддержание.
Чтобы справиться с этими рисками, люди должны сначала осознать ошеломляющую глубину зависимости. Хотя организации часто заявляют, что от 70 до 90 процентов их кодовой базы является открытым исходным кодом, эта зависимость представляет собой огромный, сложный айсберг. Углублённый анализ отображает тысячи широко используемых библиотек приложений, которые составляют реальную цифровую основу ПО, используемого компаниями, в том числе серьёзными производственными центрами. Этот огромный объём означает, что состояние даже одной малоизвестной библиотеки мгновенно и напрямую трансформируется в системный бизнес-риск, угрожая стабильности всей надстройки над ней.
Недостаток в любом из тысяч глубоко интегрированных компонентов с Open Source может немедленно вызвать катастрофические события в сфере безопасности по всему миру. Системный характер этой уязвимости доказывает, что организации не могут просто изолировать риски, а должны активно заботиться о состоянии всей экосистемы. В другом сценарии, когда основополагающие проекты внезапно прекращаются или достигают конца своего жизненного цикла, организации сталкиваются с огромными незапланированными затратами, связанными с экстренной миграцией, зависимостью от поставщика или сохранением рисков. Это стало очевидным, когда завершение жизненного цикла Python 2 вынудило многие компании осуществить дорогостоящую и трудоёмкую миграцию на Python 3. Зачастую основная проблема носит человеческий, а не технический характер. Чрезмерная нагрузка на небольшие, часто неоплачиваемые команды напрямую приводит к выгоранию сопровождающих. Это обстоятельство провоцирует сценарии прекращения поддержки, внезапного отказа от проектов и упадка в сфере управления безопасностью.
Перед современным предприятием стоит очевидный выбор: продолжать управлять объектами изолированно и надеяться, что дорога останется асфальтированной, или же взглянуть на риски в долгосрочной перспективе. Ответственное управление — это не вопрос бюджета, а изменение принципа. Независимо от того, являетесь ли вы стартапом из двух человек или глобальным гигантом, цель одна: перейти от слепого потребления к активному управлению. Традиционная модель пассивного потребления принципиально неустойчива. В эпоху кода, генерируемого искусственным интеллектом, и участившихся атак на цепочки поставок ответственное управление стало фидуциарной и общественной необходимостью. Внедрение ответственного подхода в основную стратегию — это не вопрос доброй воли, а инвестиция в устойчивость и долгосрочную жизнеспособность систем, от которых зависит устойчивость множества организаций. Если вы хотите, чтобы ваша автомагистраль существовала и завтра, вам нужно помочь бригаде, которая сегодня ремонтирует выбоины.